Las cinco teorías técnicas que intentaron negar los tuits de @Jpvel y por qué ninguna es cierta
Luego de la publicación de Bolivia Verifica en la que se confirma la veracidad de los tuits con palabras racistas de la cuenta @Jpvel, salieron diferentes versiones buscando refutar la verificación, pero ninguna es cierta.
¿Los tuits con palabras racistas de la cuenta @Jpvel fueron modificados con herramientas como TamperMonkey? o ¿es cierto que el ID del tuit no concuerda con el ID de publicaciones de 2010? estas afirmaciones salieron luego de que Bolivia Verifica confirmara la autenticidad de los tuits el 27 de septiembre de 2025. Ambas afirmaciones son falsas. Aquí te explicamos cómo llegamos a estas conclusiones.
Modificar la pantalla con TamperMonkey
La primera afirmación la da el 29 de septiembre de 2025, la persona identificada como Juan de Dios Villarroel, seguido por la activista Luisa Ballivian. En ambos casos aseguran que un tuit original de Velasco fue alterado con la extensión TamperMonkey para generar el contenido engañoso.
Detectaron que esta herramienta estaba en el navegador del creador de contenido argentino Herbert Muller, que es quien reveló los tuits en una transmisión por su cuenta de Kick.
El equipo de Bolivia Verifica investigó sobre TamperMonkey, además de revisar otras funcionalidades como la alternativa “inspeccionar” y se comprobó que sí se puede cambiar el texto de un tuit en vivo y simular que es real, grabando con una cámara la pantalla, pero no se puede archivar ese tuit alterado en Archive.Today, ya que la herramienta no saca una captura de pantalla del dispositivo, sino una captura de los datos que presenta el URL.
Así se lo pudo demostrar haciendo pruebas con el uso de la herramienta.
Fiabilidad de Archive.Today
Las mismas personas y otros creadores de contenido aseguraron que Archive.Today no es fiable porque tiene varios procesos en su contra.
En principio, esta es una de las herramientas que recomiendan verificadores a nivel internacional como Newtral y Maldita de España, y Verificado de México. Además, el colectivo internacional independiente de investigadores y periodistas, Bellingcat, también lo recomienda y, de hecho, profundiza más sobre su uso y origen, enseñando sus beneficios:
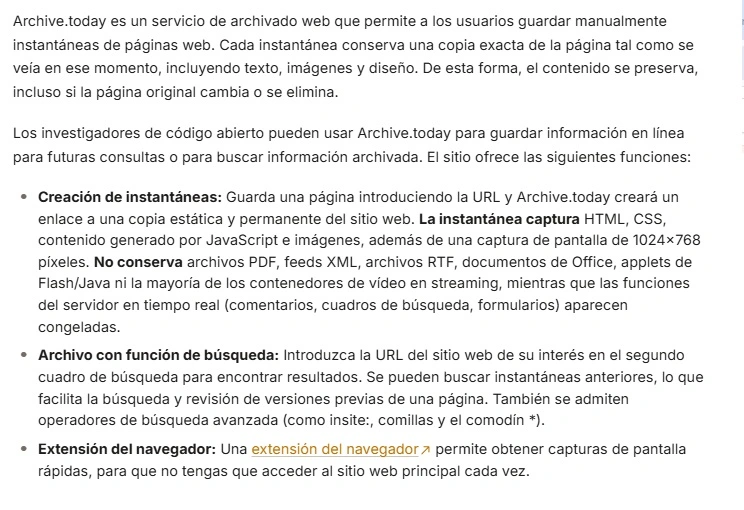
Bellingcat es un colectivo que aglutina a investigadores OSINT de diferentes disciplinas, no solo periodistas y tiene alto reconocimiento internacional por sus investigaciones con fuentes de datos abiertos.
Ellos aclaran que el propietario de Archive.Today es anónimo y se maneja bajo el nombre Denis Petrov como un alias. Además, explican que el contenido que se guarda es mediante HTML, CSS y JS, no es una simple captura de pantalla.
Sobre procesos en contra de la herramienta, sí se encontró algunas denuncias, pero son por copyright. Es decir, se archivó algún sitio web de paga o contenido restringido. Desde la aplicación aclaran que están trabajando en subsanar estos aspectos y también reclamos de que permiten guardar contenido para adultos.
Sí existe un tuit de 2010 con un ID de 15 dígitos
El licenciado en telecomunicaciones Bryan Montes publicó un artículo titulado: “El tuit que nunca existió: cómo una falsificación digital avivó el racismo en Bolivia” y amplió su análisis en entrevista con el periodista Carlos Valverde.
El principal argumento que presentó es que el tuit archivado de Velasco no podía ser real porque en 2010 los ID de los tuits eran de 10 dígitos y luego cambiaron a 17 con el sistema Snowflake, pero bajo ningún motivo, en ese año, podía llegar a ser de 15 dígitos como es el tuit archivado de Velasco.
Estos son sus argumentos: “El sistema antiguo nunca llegó a 12 dígitos, Snowflake nunca genera menos de 17”.
El equipo de Bolivia Verifica utilizó el buscador avanzado de X para rastrear tuits difundidos entre el 4 y 8 de noviembre de 2010 y se encontró más de uno que tiene 15 dígitos (1, 2, 3, 4):
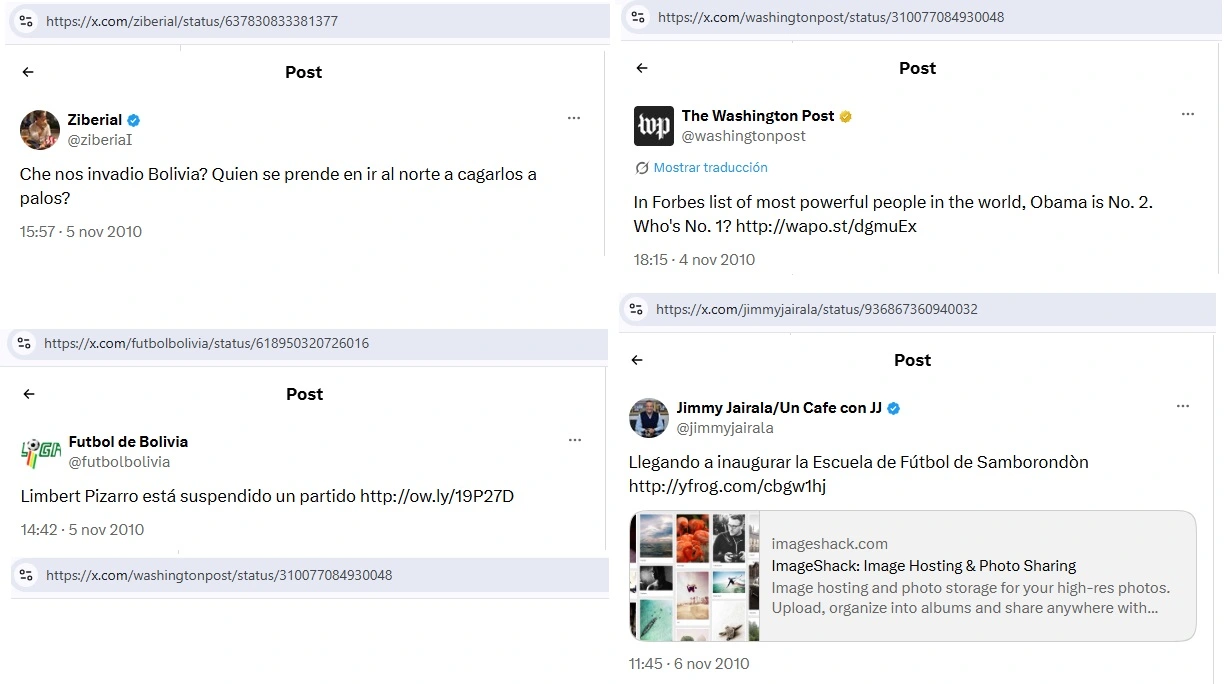
Asimismo, se encontró el cambio que hizo el entonces Twitter para pasar a Snowflake, en junio de 2010 hicieron el anuncio oficial, pero aclaran que en los próximos meses irán implementándolo. Además, en ningún artículo oficial detallan que una diferencia será el tema de los dígitos, solamente mencionan que con el nuevo sistema los identificadores serán enteros, únicos y de 64 bits sin signos (1, 2, 3).
Análisis forense no revela alteraciones en el código del archivo guardado
Otro dato que brinda Bryan Montes en su artículo es un aparente análisis forense en el que revela que hay inconsistencias que revelan la falsedad del tuit. A continuación detallamos lo que afirma:
Un análisis del código fuente de archive.li/HnSpJ revela:
- No hay recursos reales de X (como abs.twimg.com)
- El mensaje racista está inyectado como texto plano
- Las metaetiquetas (og:title, twitter:card) fueron escritas manualmente
- No hay estructura dinámica de tuit real (ni data-testid=”tweet”, ni componentes interactivos).
En contraste, un tuit real archivado — como el de Samuel Doria Medina en archive.ph/yNAqz — muestra:
- Fuentes oficiales de X (Chirp-Regular.woff2)
- Scripts, JSON-LD, y una arquitectura DOM compleja
- Metadatos generados automáticamente por la plataforma.
El equipo de Bolivia Verifica detectó que no es consistente el análisis, en vista de que compara un tuit de 2025 con uno de 2010, ambos con datos diferentes por el tiempo y modificación de la red social.
El equipo de Bolivia Verifica hizo un análisis con ChatGPT al tuit de Velasco, a otro tuit publicado el 31 de mayo de 2010 y al primer tuit registrado en la plataforma, del 21 de marzo de 2006. La consigna era que identifique cuál era un tuit falso y la conclusión fue que en los tres encontró los mismos datos.
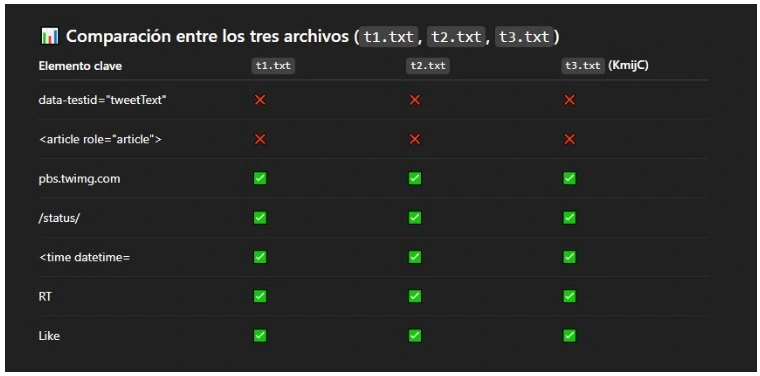
Aquí se pudo evidenciar también que no todos los datos del tuit son almacenados por Archive.Today, pero no solo de un tuit, si no de todos los enlaces que archiva, por lo que el dato que presenta Montes carece de fiabilidad, ya que tampoco aclara qué hizo para llegar a esa conclusión.
Alterar el URL para engañar
Otra de las afirmaciones de Bryan Montes es que con trucos de hackers se puede modificar el URL y así guardar un URL falso para simular que es X y así asegurar que el tuit es real. Aunque es cierto que Archive.Today almacenaría el URL tal como se ve, no se puede clonar un dominio, ya que son único y exclusivos. Es decir, no puede existir dos “x.com”, pero si podrían haber variantes como “x_.com” o “5x.com”, pero al momento de ingresar te llevarían a la página falsa, no al servidor de la red social X.
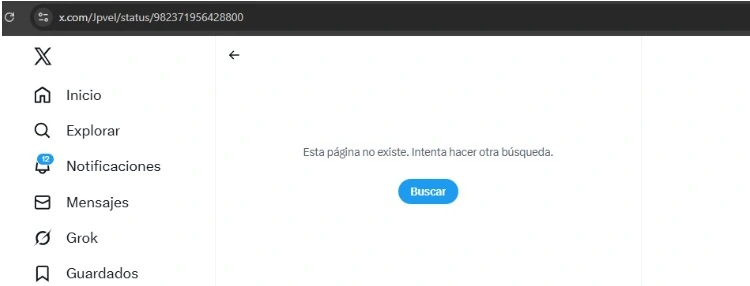
En el caso del tuit de Velasco, aunque fue borrado, cuando tratas de ingresar te lleva a x.com
¿Por qué el tuit no tiene reacciones?
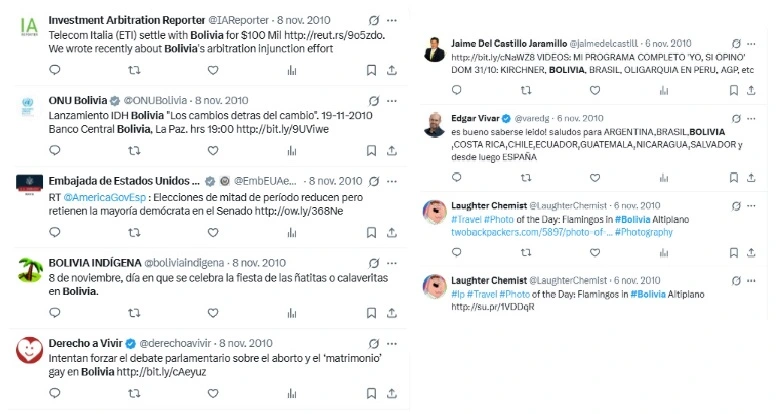
Otro de los argumentos para desvirtuar el tuit es que no tiene reacciones. No obstante, se buscaron tuits de esa época y se encontró pocas o nulas reacciones, en cuentas verificadas y de instituciones reconocidas:
Conclusiones
Se concluye que ninguna de estas pruebas presentadas luego de la publicación de la verificación es concluyente o refuta el veredicto dado por Bolivia Verifica. Más al contrario, se reafirma la categorización de que fue un tuit real publicado por la cuenta @Jpvel.
Este caso volvió a entrar en la coyuntura luego de que la activista y abogada Nadia Beller dijera que Fernando Cerimedo le confesó que “generó y guardó” los tuits durante la campaña electoral. Además de este análisis a falsas afirmaciones, Bolivia Verifica también hizo un nuevo análisis en alianza con Cazadores de Fake News que puedes leer a continuación:
Falso: los tuits racistas de @Jpvel no fueron fabricados, como afirmó Nadia Beller
HV